2026-11-05
Na IT Security Conference, Oussama Lafar defendeu que os agentes de IA exigem controlo de identidades e permissões em cada ação, além de aprovação humana nas operações de maior risco
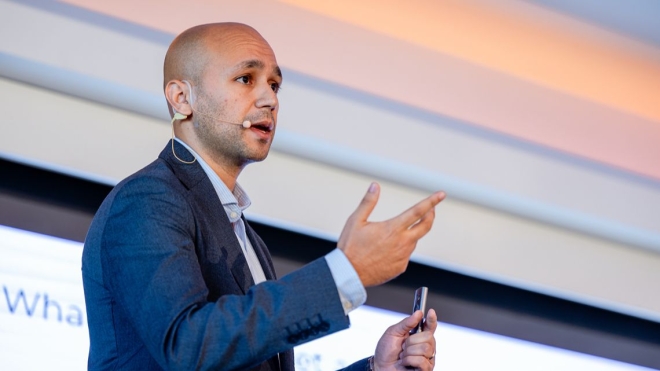
Oussama Lafar, da Ping Identity, subiu ao palco de Technical Tracks da IT Security Conference 2026
|
O avanço dos agentes de Inteligência Artificial (IA) coloca à gestão de identidades o desafio de permitir que executem tarefas em nome dos utilizadores sem lhes conceder autorizações excessivas. Na IT Security Conference, Oussama Lafar, Senior Sales Engineer da Ping Identity, destacou a importância de saber “quem está a agir e quem autorizou esse agente a agir”. Para ilustrar os níveis de risco, Osama Lafar deu o exemplo de um agente de IA que pesquisa voos e hotéis e pode fazer reservas até 1.200 euros. Se uma alternativa ultrapassar esse limite, exige aprovação humana. Como explicou, “o mesmo agente pode atuar em contextos diferentes” e, por isso, “devemos responder a cada um desses contextos de forma distinta, consoante o risco”. Uma autorização não serve para tudoO responsável comparou as permissões de um agente ao cartão de um hotel, que abre o quarto e outras instalações, mas não o gabinete da direção. Defendeu que “um agente deve ter um token para cada contexto ou ação, e não uma chave-mestra que lhe permita fazer tudo”. Segundo Osama Lafar, um agente de IA pode aceder a aplicações e executar pagamentos em milissegundos, exigindo a verificação contínua da identidade e das permissões. “Um agente pode ser legítimo às nove horas e tornar-se perigoso às nove horas e cinco minutos”, alertou, caso o contexto mude ou seja manipulado. A verificação da identidade e das permissões em cada ação está na base do conceito de runtime identity, defendido por Osama Lafar. “Não podemos utilizar as ferramentas de ontem para responder à realidade de hoje”, afirmou, perante sistemas capazes de executar sucessivos pedidos sem intervenção direta do utilizador. Saber quem atua e em nome de quemA proliferação de assistentes pessoais e agentes empresariais multiplica as identidades não humanas. Importa descobrir quais estão ativos e têm acesso aos sistemas. “Se não soubermos onde estão, como podemos protegê-los?”, questionou Osama Lafar, referindo-se aos chamados shadow agents, agentes que operam sem supervisão da organização. Cada agente deve ter identidade própria, um responsável, permissões definidas e ações auditáveis. Na delegação, importa identificar a pessoa em cujo nome atua. Partilhar credenciais humanas com um agente elimina essa distinção. “Para os nossos sistemas, parecerá simplesmente que foi uma pessoa”, alertou. Também os privilégios devem variar conforme a tarefa, em vez de serem atribuídos de forma permanente. “Devemos decidir, em cada etapa, quais as permissões de que necessita”, afirmou, ao defender motores de políticas capazes de autorizar ou recusar operações em milissegundos. A intervenção humana mantém-se essencialRetomando o exemplo da viagem, a intervenção humana é necessária quando o agente tenta reservar acima do orçamento autorizado. É o princípio do human in the loop, através do qual, explicou Osama Lafar, “o agente interrompe as ações” e pergunta ao utilizador ou ao seu responsável hierárquico se deve continuar. Para garantir a rastreabilidade, Osama Lafar destacou a delegação de autoridade através de tokens que contêm “informação sobre a identidade do agente e também sobre a identidade do utilizador”, permitindo identificar ambos nos registos de auditoria. Referiu ainda o protocolo CIBA, que permite solicitar aprovações adicionais através de notificações. Esta necessidade de identificar e autorizar agentes estende-se às relações entre empresas e consumidores, que poderão recorrer à IA para adquirir produtos e serviços. Para o responsável, a crescente utilização de agentes de IA pelos consumidores vai exigir novos mecanismos de controlo, uma vez que, em vez de acederem aos sites das empresas, “vão utilizar o ChatGPT para comprar os vossos serviços”. Neste contexto, será essencial “conseguir detetar que se trata de um agente” e verificar as suas permissões em cada operação. |
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”