2026-10-30
Na IT Security Conference, David Marques, da Logicalis, mostrou como falhas de controlo de acessos, credenciais e segmentação permitiram comprometer sistemas de uma autarquia, de um hospital e do retalho durante exercícios de red team
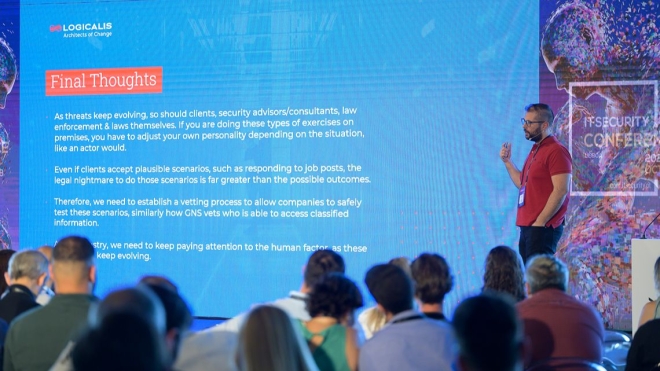
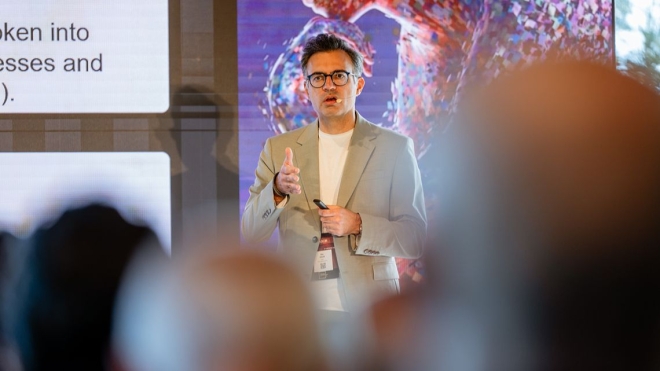
David Marques, da Logicalis, foi um dos oradores da IT Security Conference 2026
|
Um segurança ausente, cartões de acesso deixados sobre uma secretária e uma rede sem a segmentação adequada foram suficientes para comprometer sistemas críticos de uma câmara municipal. Este cenário, apresentado por David Marques, Proactive Security Manager da Logicalis, na IT Security Conference, expôs como falhas básicas de segurança podem permitir que alguém sem autorização aceda a infraestruturas essenciais. Durante um exercício de red team, o especialista esperou cinco minutos por um segurança que nunca apareceu e encontrou um recipiente com cartões de acesso, “simpaticamente etiquetados por piso e edifício”. Com esses cartões, entrou nas instalações, chegou ao gabinete do presidente e ligou o computador à rede, a partir da qual conseguiu aceder ao sistema de gestão do serviço municipal de águas. O painel estava acessível com privilégios de administrador e permitia, segundo explicou, alterar parâmetros do tratamento da água. “Foi das coisas mais graves que encontrei nestes anos todos em cibersegurança”, reconheceu David Marques. A aparência de legitimidade abre portasNa apresentação “A arte de parecer legítimo”, David Marques destacou uma dimensão ainda pouco testada em Portugal nos exercícios de red team e TIBER-EU, a capacidade de enganar o fator humano. Estes exercícios procuram “o caminho mais impactante dentro de cada empresa”, porque “o objetivo é testar o elo mais fraco em toda a cadeia de segurança: os humanos”. A preparação, segundo o responsável, começa antes da entrada. Vídeos institucionais publicados das redes sociais “divulgam muita informação”, desde a disposição dos edifícios, aos cartões e aos controlos de acesso. Também as ofertas de emprego podem criar oportunidades para quem procura obter acesso legítimo a equipamentos e sistemas. Para ilustrar o problema, David Marques apresentou o caso de uma loja onde um computador com a sessão aberta lhe permitiu aceder remotamente aos sistemas de outras lojas. Noutro exercício, fez-se passar por um técnico de manutenção e descobriu uma ligação à rede informática através do controlo de acesso de uma porta. A “microssegmentação”, afirmou, teria limitado o acesso. A confiança como porta de entradaNum hospital, David Marques conseguiu aceder ao sistema de gestão do armazém farmacêutico ao fazer-se passar por um novo técnico de IT. Bastou alegar que tinha sido enviado para resolver uma avaria para lhe indicarem o computador e fornecerem a palavra-passe de acesso. Através desse computador, descobriu “como faziam as doses, etiquetar as doses e onde é que deixavam as doses de medicamentos”, informação que poderia facilitar o desvio de fármacos. Alegando que precisava de reparar o equipamento com urgência, conseguiu ainda retirá-lo do hospital. Sem a encriptação BitLocker ativa, o computador podia ser analisado fora do local, expondo informação e facilitando a obtenção de privilégios adicionais. O especialista encontrou ainda sessões abertas com dados de doentes e palavras-passe guardadas no navegador, incluindo uma credencial reutilizada num sistema de prescrições. As medidas antigas continuam a fazer faltaEmbora a inteligência artificial domine hoje muitas discussões sobre cibersegurança, David Marques insistiu que “todas as mitigações que há 20 anos eram válidas continuam a ser exatamente válidas”. O controlo dos acessos físicos, a segmentação das redes, a encriptação dos equipamentos e a proteção das credenciais poderiam ter evitado várias das situações identificadas nos exercícios. A prevenção exige também testar a segurança em condições próximas de um ataque real. “Nunca vamos estar imunes a ser atacados”, reconheceu o responsável, mas criar obstáculos pode fazer a diferença, porque “se dermos trabalho suficiente, os atacantes vão acabar por desistir”. |
Paulo Portas: “Esta não é uma questão de preconceito, é uma questão de controlo” (com vídeo)
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
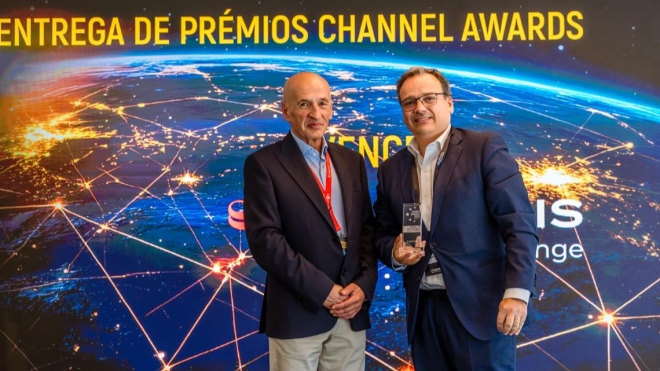
Logicalis recebe prémio de Melhor Parceiro Managed Service Provider no Channel On 2026