2026-11-02
Na IT Security Conference, José Capote, da Huawei, abordou os desafios da implementação da NIS2 nas organizações e a importância de transformar as obrigações regulamentares em medidas práticas de cibersegurança
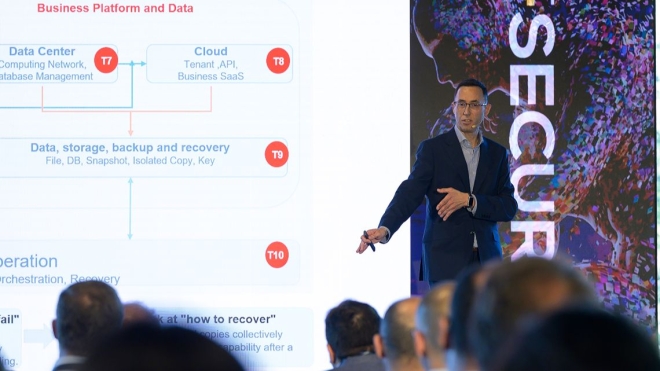
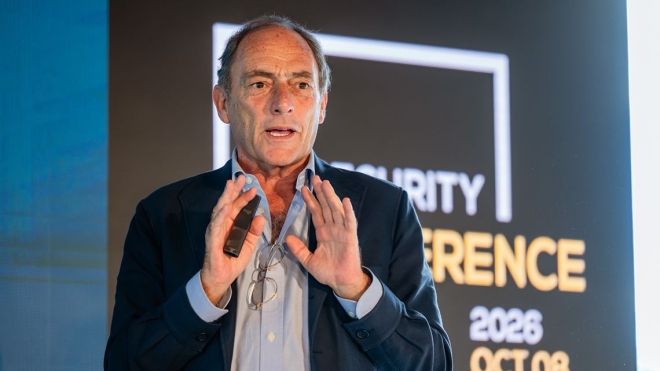
José Capote (Huawei) durante a edição de 2026 da IT Security Conference
|
José Capote, Cyber Security and Privacy Officer da Huawei, subiu a palco da IT Security Conference com o tema “Best practices for enterpise compliance with NIS2”, onde apresentou uma abordagem que combina gestão de riscos, mecanismos de proteção e melhoria contínua para abordar os desafios relacionados com a implementação da NIS2 nas empresas. O responsável começou por destacar que a NIS2 procura garantir a segurança e a resiliência dos serviços essenciais para a sociedade. “Se estes serviços deixarem de funcionar, a sociedade pode ter um problema”, alertou, acrescentando que as entidades abrangidas devem garantir que as suas redes e infraestruturas tecnológicas apresentam “um nível mínimo de resiliência e de cibersegurança”. Neste contexto, José Capote explicou que as organizações devem identificar os seus ativos, implementar mecanismos de governação e adotar medidas de gestão de riscos. José Capote alertou ainda que “essas medidas de controlo de riscos podem falhar e, se falharem, terão de reportar o incidente”, acrescentando que o incumprimento das obrigações pode resultar em sanções financeiras. Da conformidade à gestão de riscosPara responder aos requisitos da diretiva, José Capote apresentou o modelo “6+2+1”, uma arquitetura de segurança composta por “seis linhas técnicas de defesa que se complementam”, duas funções de suporte e um modelo de governação. O responsável da Huawei explicou que as duas funções de suporte incluem o SOC e as operações de IT, destacando que “não sabemos se vamos sofrer um ataque, mas precisamos de estar preparados caso aconteça”. Por outro lado, as equipas de IT devem assegurar a manutenção das infraestruturas, uma vez que “é necessário manter o ciclo de vida de qualquer solução tecnológica”. Em relação à governação, José Capote defendeu que as organizações devem estabelecer responsabilidades e disponibilizar recursos adequados. “Precisam de definir responsabilidades, alocar orçamento e recursos, traduzir os vossos requisitos para os fornecedores através de contratos e, depois, supervisionar”, esclareceu. O responsável acrescentou que esta supervisão deve abranger toda a cadeia de abastecimento. “Enquanto entidade, precisam de supervisionar-se a vocês próprios e aos vossos fornecedores, porque também serão supervisionados pela autoridade”, alertou. Proteção tecnológica e melhoria contínuaJosé Capote destacou ainda a importância da gestão de vulnerabilidades e das configurações de segurança dos sistemas. Segundo o responsável, mesmo nas grandes organizações, “nem todos os dispositivos têm as atualizações necessárias”, tornando essencial reforçar estes mecanismos perante a evolução das ameaças associadas à inteligência artificial. Como exemplo de implementação prática, apresentou soluções de proteção de redes Wi-Fi que acrescentam “uma camada adicional de segurança física”, permitindo proteger a transmissão de informação sensível. O responsável esclareceu que esta proteção funciona como complemento à encriptação, “não como uma substituição”. Em relação ao ransomware, José Capote defendeu a importância da integração entre diferentes ferramentas de segurança, desde os dispositivos e redes até aos sistemas de armazenamento e backup. “Ao trocar informação entre os dispositivos e a rede, aumenta-se a precisão na deteção de ataques de ransomware”, explicou, acrescentando que esta articulação também permite travar antecipadamente a propagação das ameaças. Para terminar, o responsável da Huawei reforçou que a conformidade com a NIS2 exige uma avaliação contínua das medidas implementadas. “Quando implementam todos estes requisitos da regulamentação e as medidas técnicas, e os verificam todos os anos, conseguem iniciar um ciclo fechado de melhoria, tal como a regulamentação exige”, concluiu. |
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”