2026-10-20
Na IT Security Conference, Rui Duro, Country Manager da Check Point, destacou os desafios que a crescente autonomia dos agentes de inteligência artificial coloca às organizações e a importância de reforçar a visibilidade e o controlo sobre a sua utilização
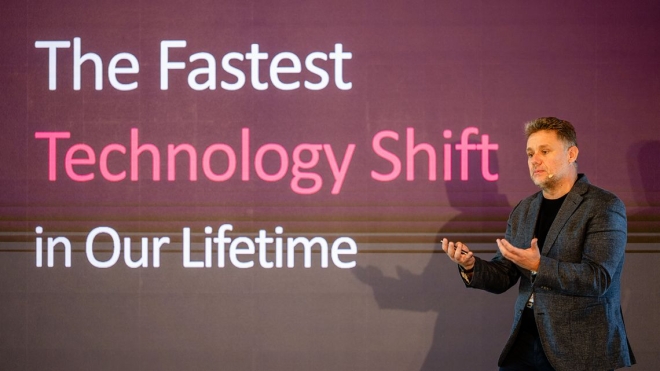
Rui Duro, Country Manager da Check Point, na IT Security Conference 2026
|
A crescente utilização da Inteligência Artificial (IA) está a transformar as redes empresariais e a exigir novas abordagens de segurança. Rui Duro, Country Manager da Check Point, durante a apresentação executiva “The AI Network Firewall”, na IT Security Conference, destacou a importância de adaptar os mecanismos de proteção à velocidade da evolução tecnológica. Para Rui Duro, a velocidade da evolução tecnológica exige uma capacidade de adaptação cada vez maior por parte das organizações. Se antes as mudanças ocorriam ao longo de meses, atualmente “acontece em horas ou dias”, uma aceleração que, nas suas palavras, obriga o ecossistema a “ajustar rapidamente a essas novas características”. Perante desafios que exigem novas capacidades, nem sempre fáceis de gerir, Rui Duro destacou a importância da visibilidade, do controlo e da revisão das políticas de segurança, uma mudança que considera “urgente e imperativa”. Neste contexto, defendeu que “é tempo de redefinirmos a cibersegurança e a forma como estamos a trabalhar a cibersegurança”. Visibilidade como ponto de partidaCompreender como a IA é utilizada nas organizações, desde as ferramentas dos colaboradores às aplicações empresariais, tornou-se essencial para definir políticas de segurança. Na perspetiva de Rui Duro, o primeiro desafio consiste em identificar os modelos de linguagem de grande dimensão (LLM) utilizados, os dados partilhados e quem recorre a estas ferramentas. Só depois será possível estabelecer regras adequadas. O responsável apresentou uma abordagem assente em três dimensões, discovery, governance e proteção. A visibilidade surge como ponto de partida, com o objetivo de “mostrar aos clientes que LLM estão a ser usados, que a informação está a ser partilhada”, para compreender o contexto das interações com os sistemas de IA. A partir daí, as equipas de segurança podem determinar quais as ferramentas autorizadas, que dados podem ser introduzidos e em que condições devem ser utilizados os serviços externos. Rui Duro recorreu ao exemplo de uma organização que disponibiliza versões empresariais do Copilot ou do ChatGPT, mas permite também o acesso a versões gratuitas. A proteção passa por aplicar diferentes restrições aos conteúdos partilhados, consoante o nível de risco. Os novos desafios dos agentes autónomosRui Duro chamou a atenção para a crescente autonomia dos agentes de IA “capazes de tomar decisões, de criar novos agentes, de decidir se me ligo a um novo recurso ou não”. Estas capacidades colocam novas exigências ao controlo da informação e das permissões atribuídas aos sistemas. As organizações precisam, por isso, de acompanhar as interações entre agentes, aplicações e infraestruturas, sobretudo quando estes sistemas acedem a recursos empresariais ou executam operações em nome dos utilizadores. Entre os riscos destacados estiveram a exposição de dados sensíveis, a utilização indevida de privilégios e os chamados rogue agents, cuja autonomia pode dificultar o controlo das ações executadas. A proteção das aplicações constitui outra preocupação. A integração de modelos de IA em serviços internos e externos cria possibilidades de manipulação, incluindo ataques de prompt injection, que procuram alterar o comportamento dos sistemas através de instruções maliciosas. O papel da firewall na segurança da IAFoi perante estes desafios que Rui Duro apresentou a abordagem da Check Point, assente na extensão das capacidades de segurança das firewalls ao tráfego associado à inteligência artificial. Segundo o fabricante, estes equipamentos podem identificar interações com modelos de IA, aplicar políticas e proteger aplicações empresariais, com recurso à infraestrutura existente. “Fomos às nossas firewalls, às que temos nos nossos clientes e, de uma forma simples, sem novo hardware, sem uma nova gestão, ativamos a funcionalidade da IA”, referiu. Contudo, o próprio reconheceu que a proteção não pode depender exclusivamente da firewall. A dispersão dos utilizadores, os serviços cloud e as ligações entre aplicações exigem diferentes pontos de controlo. Na “cibersegurança precisamos de diferentes camadas”, afirmou, ao defender a combinação de mecanismos de proteção da rede com controlos nos dispositivos e nas aplicações. Esta necessidade estende-se aos colaboradores fora da rede empresarial. Rui Duro explicou que a proteção deve acompanhar o utilizador, independentemente da localização, uma vez que “é aplicado a política ao utilizador”. Segurança para além da redeA integração da IA nas aplicações empresariais dificulta a visibilidade sobre as interações estabelecidas. O responsável alertou para a existência de “uma carrada de aplicações que nos trazem a IA para dentro da rede e nós não sabemos”. O controlo deve, por isso, abranger não apenas as ferramentas utilizadas pelos colaboradores, mas também a autonomia dos agentes. Rui Duro destacou a necessidade de “governar quer as suas intenções, quer as suas ações, porque eles tendem a ser autónomos, cada vez são mais autónomos”, ao abordar os riscos associados à utilização de recursos e à execução de operações sem intervenção humana. A centralização da gestão foi outro dos pontos abordados, com o responsável a defender “um único ponto de controlo de visibilidade de governança”, capaz de acompanhar a utilização da IA nos diferentes ambientes tecnológicos. A crescente autonomia dos sistemas de IA reforça, assim, a necessidade de estender a proteção para além dos limites tradicionais da rede. Uma evolução que, na perspetiva de Rui Duro, obriga as organizações a acompanhar não apenas a utilização destas ferramentas, mas também as decisões e ações dos agentes que passam a integrar as suas infraestruturas. |