2026-10-28
Na IT Security Conference 2026, Diogo Moreira, da Cisco, destacou os riscos da IA com agência e a necessidade de automatizar a defesa e controlar as ações dos agentes
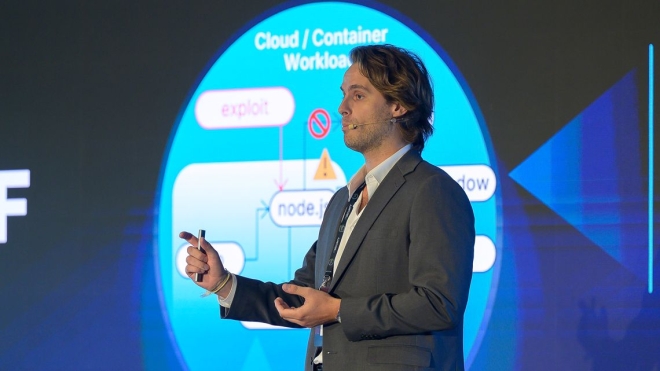
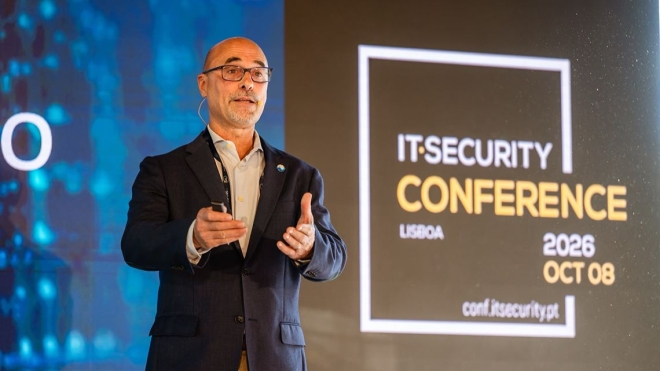
Diogo Moreira, da Cisco, durante a IT Security Conference 2026
|
A Inteligência Artificial (IA) com agência está a transformar a cibersegurança, permitindo explorar vulnerabilidades mais rapidamente e introduzindo novos riscos nas organizações. Na IT Security Conference 2026, Diogo Moreira, Account Executive - Cybersecurity da Cisco, defendeu uma mudança na forma como as empresas protegem as suas infraestruturas. Durante a apresentação “Security at Agentic Scale - Protecting Networks When Apps and Attackers Use AI”, identificou dois desafios: a utilização de agentes de IA para potenciar ataques externos e os riscos associados aos agentes autónomos dentro das organizações. “Se os atacantes utilizam IA para atacar, nós, na defesa, para manter o ritmo, também temos de utilizar essas ferramentas para nos defendermos”, defendeu. O tempo para explorar vulnerabilidades diminuiSegundo Diogo Moreira, os modelos de IA estão a acelerar a identificação e exploração de vulnerabilidades, permitindo executar ataques em maior escala, mesmo com menos conhecimentos técnicos. O responsável destacou que o tempo médio entre a divulgação de uma vulnerabilidade e a sua exploração caiu de 23 dias, em 2025, para menos de 20 horas, em 2026, segundo os dados apresentados. “Com os métodos tradicionais de aplicação de patches, é impossível mantermos este ritmo de defesa”, alertou. Como resposta, apresentou o Cisco Live Protect, que utiliza a tecnologia eBPF para aplicar controlos de segurança ao nível do kernel, mitigando tentativas de exploração sem depender exclusivamente da instalação imediata de atualizações. Agentes autónomos exigem novas políticas de segurançaA segunda dimensão do risco está relacionada com a adoção de sistemas multiagente, capazes de executar tarefas autonomamente e comunicar com serviços externos. Estes sistemas podem aceder a informação confidencial e interagir com componentes externos, ficando expostos a ameaças como prompt injection e acessos não autorizados. Para Diogo Moreira, este cenário exige uma evolução do modelo Zero Trust, tradicionalmente centrado na verificação da identidade e no controlo de acessos. “Não só temos de saber a identidade de cada agente, mas temos de controlar cada autorização, cada acesso e cada ação que ele faz”, explicou. A abordagem da Cisco assenta na identificação dos agentes, na autorização das suas ações e na proteção das interações externas. O responsável destacou a importância de criar um diretório de identidades, identificar dependências e atribuir responsabilidade humana pela atividade de cada agente. As permissões devem seguir o princípio do menor privilégio, sendo concedidas apenas quando necessárias e durante o tempo indispensável à execução das tarefas. Aqui, o Cisco AI Defense permite analisar riscos dos componentes utilizados, testar vulnerabilidades antes da entrada em produção e aplicar mecanismos de proteção durante a execução. Um SOC capaz de responder à velocidade dos ataquesA última parte da apresentação centrou-se na evolução dos SOC, através da utilização de agentes de IA na deteção, investigação e resposta a incidentes. “Um Agentic SOC não é um analista com um chatbot à frente, a fazer perguntas e à espera da resposta. É uma resposta coordenada e automatizada utilizando ferramentas de IA”, explicou. Diogo Moreira apresentou a abordagem da Splunk, adquirida pela Cisco, que integra informação de diferentes fontes, incluindo rede, identidade, infraestrutura e segurança. Através do Cisco Data Fabric, os dados são agregados para fornecer contexto aos analistas e agentes, permitindo coordenar processos de deteção, investigação e resposta. O responsável sublinhou que a automatização exige governação e observabilidade para acompanhar o comportamento dos agentes e identificar desvios antes de afetarem o negócio. O objetivo passa por libertar os analistas de tarefas repetitivas, mantendo a supervisão humana sobre as decisões críticas e permitindo uma resposta mais rápida às ameaças. |