2026-11-06
A SealPath publica o relatório “Estado da Proteção de Dados 2026”, que mostra como as organizações continuam a ter dificuldades em proteger a informação quando esta sai do seu perímetro.
|
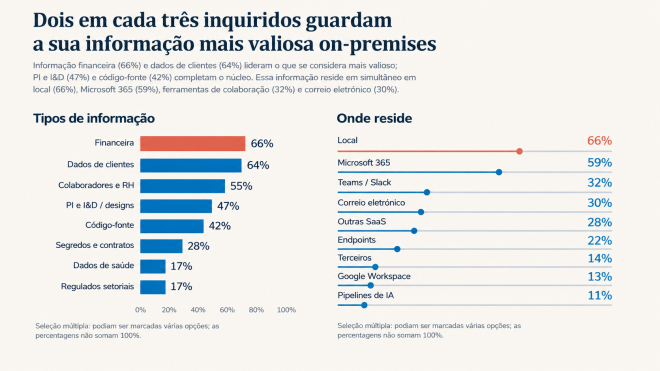
O primeiro relatório “Estado da Proteção de Dados 2026”, da SealPath, analisa como as organizações protegem a informação sensível agora que a IA generativa faz parte do seu dia a dia. Assenta num inquérito a CISOs e profissionais de segurança e tecnologia (1.052 contactados), realizado em julho e agosto de 2026, sobretudo no sul da Europa. É um estudo exploratório, com dados autodeclarados, que não pretende representar todo o mercado. Controlar o acesso, não o documento O padrão comum é que os controlos protegem o local onde a informação está guardada, não os sítios por onde viaja. 85% aplicam o privilégio mínimo e oito em cada dez declaram maturidade gerida ou superior. Contudo, só 36% conseguem alterar permissões depois de enviar um documento, 21% dispõem de proteção persistente e 14% sabem onde estão as cópias. Um em cada quatro classificou menos de 10% da sua informação sensível. A informação mais valiosa é a financeira (66%) e os dados de clientes (64%), seguidos da propriedade intelectual e I&D (47%) e do código-fonte (42%), e reside sobretudo em local (66%) e no Microsoft 365 (59%). As organizações com 1.000 ou mais colaboradores declaram mais controlo técnico, mas os grupos são reduzidos e a leitura é orientativa. Terceiros e saídas de pessoal 72% partilham informação sensível com terceiros, pelo menos ocasionalmente. Os controlos mais citados são a cifragem (68%) e as permissões por utilizador (62%), mas só 46% conseguem revogar esse acesso e 32% auditá-lo. Também 84% retiram sempre o acesso a quem sai, mas 48% não sabem ao certo que informação essa pessoa levou. O correio eletrónico (79%) continua a ser o principal canal de exposição, seguido da partilha na nuvem (49%) e da IA generativa (37%). Além disso, 45% esperam que a exposição aumente em 2026. A IA como nova via de exposição 96% usam IA generativa, em produção ou em piloto, e 22% já trabalham com agentes autónomos. 48% confirmam que foi introduzida informação sensível em ferramentas de IA e 20% suspeitam que sim, mas só 41% têm visibilidade completa das ferramentas utilizadas. Embora 78% tenham uma política de uso, apenas 26% aplicam bloqueio técnico e só 15% confiam plenamente no seu cumprimento. Quanto aos agentes, 43% já lhes dão acesso ou estão a testá-lo e só 30% o conseguem auditar por completo. Dois em cada três dos que confirmam exposição à IA não registaram qualquer incidente nos últimos 24 meses. Importa notar que introduzir informação numa ferramenta de IA não é, por si só, um incidente: depende do destino e da autorização. Tecnologia, regulação e barreiras 91% dispõem de pelo menos uma tecnologia de proteção (DLP em 72% e cifragem em 55%), mas só 42% a consideram eficaz e 59% admitem que não trava, ou só em parte, a fuga para a IA. A ISO 27001 (77%), a NIS2 (62%) e o RGPD (58%) são os marcos que mais impulsionam o investimento. A soberania dos dados é importante ou obrigatória para 83%, e 72% exigem-na também à IA que processa dados sensíveis. As maiores barreiras são a fricção para o utilizador (53%) e o orçamento (46%). Conclusão O relatório propõe seis verificações com evidência: política de IA com prova técnica de carregamento, inventário e permissões dos agentes antes de os ligar a repositórios, rastreabilidade nas saídas, retirada de acessos a terceiros, pilotos com utilizadores e suporte, e controlo da soberania. O relatório mostra uma lacuna entre gerir quem acede à informação e controlá-la depois de partilhada, ampliada pela colaboração com terceiros e pela IA. Sem controlos que acompanhem o documento e sem prova técnica de que as políticas funcionam, a maturidade declarada tende a sobrestimar a proteção real. A SealPath defende uma proteção que acompanhe o documento, complementar à do repositório e do canal, e admite limites, como fotografias de ecrã ou revogação atrasada em modo offline. Nos três primeiros trimestres de 2026, a empresa aumentou em mais de 20% a atividade na Europa e na Ásia. Se desejar descarregar o estudo completo, clique na seguinte ligação: https://www.sealpath.com/whitepapers/download-2026-state-data-protection/
Conteúdo co-produzido pela MediaNext e pela Ignition |
HPE Morpheus Software: Unificar para Inovar, Nova Abordagem de Nuvem Híbrida Promete Libertar Empresas Portuguesas do Vendor Lock-in