2026-10-23
Os ataques apoiados por inteligência artificial aceleram, mas muitas organizações continuam a decidir e a corrigir falhas ao ritmo de processos antigos. Na IT Security Conference, Luís Carlos Fernandes, Cybersecurity and Privacy Director da PwC, questionou a preparação das empresas e defendeu mudanças que não dependem apenas de novas ferramentas
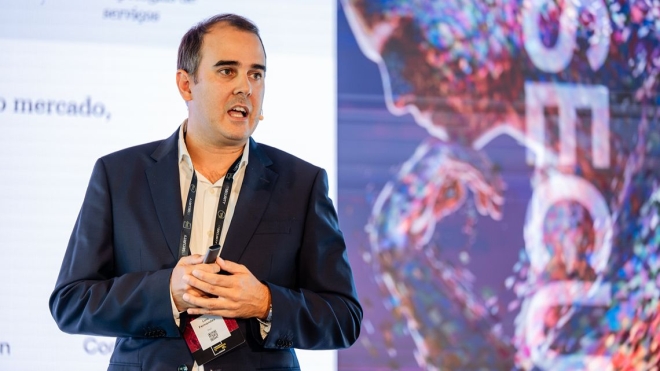
Luís Carlos Fernandes, Cybersecurity and Privacy Director da PwC, no palco da IT Security Conference 2026
|
A Inteligência Artificial (IA) pode ajudar as empresas a defender-se, mas não resolve os problemas de segurança que continuam por tratar. “Não esperem que a inteligência artificial compense aquilo que não foi feito até hoje nas vossas organizações”, afirmou Luís Carlos Fernandes, Cybersecurity and Privacy Director da PwC, na IT Security Conference, durante uma apresentação centrada na diferença entre a rapidez dos ataques e a capacidade de resposta das organizações. Segundo o responsável, os modelos mais avançados estão a mudar essa relação de forças e permitem “aumentar aquilo que é a velocidade, a escala e a sofisticação dos ciberataques”, ao facilitar tarefas que antes exigiam conhecimentos técnicos e tempo. O tempo joga a favor dos atacantesO tempo médio de exploração de vulnerabilidades passou de vários meses em 2018 para cerca de 20 horas em 2026, podendo chegar a apenas um minuto em 2028, segundo as projeções apresentadas por Luís Carlos Fernandes. “O tempo de exploração do atacante colapsou”, alertou, enquanto a capacidade de resposta das organizações continua sem acompanhar esta aceleração. A IA permite acelerar várias etapas de um ciberataque, desde a recolha de informação pública e a identificação de vulnerabilidades até à criação de código, tarefas que antes exigiam conhecimentos técnicos especializados. Luís Carlos Fernandes destacou também o impacto na engenharia social, uma área em que a inteligência artificial veio “industrializar tudo isto”, ao facilitar a criação de mensagens fraudulentas cada vez mais sofisticadas e difíceis de identificar. Num estudo apresentado pelo orador, os ataques dirigidos a sistemas de IA lideram as ameaças para as quais os executivos se consideram menos preparados, com 50% das respostas. Luís Carlos Fernandes destacou que esta categoria não constava da lista no ano anterior, o que, na sua perspetiva, “reforça aquilo que é a escalada” dos riscos associados à inteligência artificial. Corrigir falhas antes de serem exploradasOs ciclos mensais de atualização de sistemas podem deixar as organizações expostas durante demasiado tempo. Luís Carlos Fernandes alertou que, perante a rapidez com que os atacantes conseguem explorar vulnerabilidades com recurso à IA, “não podemos manter este ciclo tradicional” e defende uma revisão dos prazos de correção para acompanhar a evolução das ameaças. A rapidez dos ataques obriga também a repensar a forma como as organizações decidem quais as vulnerabilidades a corrigir primeiro. Para o responsável, “o CVSS apenas mede severidade e não nos dá o risco real”, pelo que esta classificação, por si só, deixou de ser suficiente para estabelecer prioridades. Na sua perspetiva, é necessária uma avaliação mais abrangente, que tenha em conta a probabilidade de exploração de cada vulnerabilidade, a existência de ataques conhecidos e a importância dos sistemas afetados para a organização. Para isso, apontou métricas como o Exploit Prediction Scoring System e o catálogo KEV, que permitem complementar a avaliação técnica com informação sobre as ameaças reais. Alertou também para falhas pouco graves que podem ser combinadas em ataques mais perigosos. Defendeu, por isso, uma gestão de vulnerabilidades orientada pela informação sobre ameaças, associada à identificação contínua dos sistemas expostos. “Muitas organizações ao dia de hoje ainda têm essa dificuldade de mapeamento”, observou, ao colocar o conhecimento da superfície de ataque como ponto de partida para a defesa. “Muitas vezes colocamos tecnologia, camadas, controlos, mas não temos a visibilidade se eles operam com eficácia ou não”, afirmou Luís Carlos Fernandes, para quem a validação contínua das defesas é essencial para garantir que os mecanismos de segurança funcionam como previsto. Entre as prioridades que apresentou estão a validação contínua das defesas, a inteligência sobre ameaças e a automação das operações de segurança, incluindo centros de operações apoiados por IA. A administração não pode decidir ao ritmo antigoUma administração que se reúne mensalmente, discute os riscos trimestralmente e recebe apenas um relatório anual foi o exemplo utilizado pelo Cybersecurity and Privacy Director da PwC para ilustrar a lentidão dos processos de decisão nas empresas. Perante a velocidade dos ciberataques, alertou que “trabalhamos numa escala que o adversário abandonou”, defendendo que a gestão de topo também precisa de acelerar a sua capacidade de resposta. Os referenciais de segurança e as exigências regulatórias continuam a estabelecer princípios adequados, mas a sua aplicação não acompanha a velocidade das ameaças. “Os frameworks estão bem, o ritmo é que não”, pelo que as organizações precisam de acelerar os ciclos de correção de vulnerabilidades, realizar exercícios de crise com fornecedores críticos e reforçar a avaliação dos riscos associados a terceiros. A urgência destas medidas já levou o Banco Central Europeu a exigir planos de ação aos conselhos de administração dos bancos significativos, numa comunicação enviada em julho. Porém, como salientou o responsável, “isso não é um tema só dos bancos, é de todos”. A inteligência artificial não beneficia apenas os atacantes, já que “as mesmas capacidades que nos atacam também nos ajudam a defender”. Contudo, para Luís Carlos Fernandes, tirar partido destas tecnologias exige uma base sólida de cibersegurança, sem a qual a IA não conseguirá resolver as fragilidades que as organizações continuam por corrigir. |