2026-11-10
A redução do tempo entre a divulgação e a exploração de vulnerabilidades, impulsionada pela IA, coloca novos desafios às organizações, analisados por André Batista, Co-Founder e CTO da Ethiack, durante a IT Security Conference
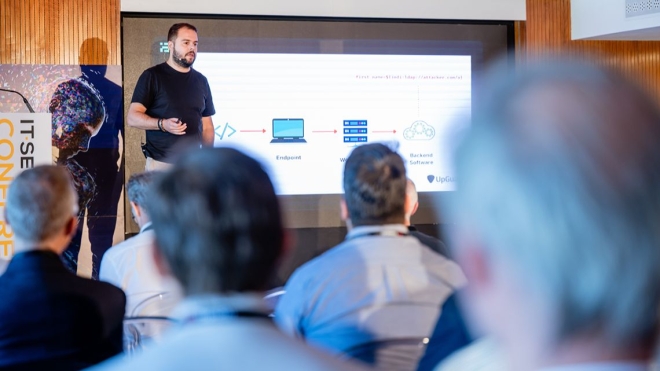
André Batista, da Ethiack, subiu ao palco das Technical Tracks da IT Security Conference 2026
|
O tempo entre a divulgação de uma vulnerabilidade e a sua exploração está a diminuir, o que obriga as equipas de segurança a agir mais depressa. No palco Technical Tracks da IT Security Conference, André Batista, Co-Founder e CTO da Ethiack, alertou que “este intervalo hoje é praticamente inexistente”, numa realidade agravada pelo uso de Inteligência Artificial (IA) por atacantes. O responsável recordou que, em 2021, a vulnerabilidade Log4j começou a ser explorada em organizações portuguesas cerca de 45 horas depois de se tornar conhecida. Hoje, indicou, o tempo mediano até à exploração ronda as 20 horas, havendo casos anteriores à divulgação pública. A IA tornou “muito mais rápido e muito mais fácil” transformar uma vulnerabilidade numa ferramenta de ataque. Da descoberta à exploraçãoAndré Batista destacou duas áreas em que a IA está a transformar a segurança ofensiva, desde os “agentes que conseguem fazer testes de penetração de uma maneira completamente autónoma”, capazes de identificar falhas em aplicações, até à geração automática de ferramentas de exploração a partir de indícios de vulnerabilidades. Apresentou um projeto que acompanha alterações ao código de aplicações abertas para identificar possíveis correções de segurança antes de existir um registo público detalhado. Os mesmos mecanismos podem servir para testar sistemas próprios ou antecipar ataques, pelo que “isto é uma ameaça, mas também é uma oportunidade”, observou. No caso do GitLab, André Batista referiu que bastaram 12 horas entre o primeiro sinal público de uma vulnerabilidade e a publicação de uma prova de conceito, quando a informação ainda não tinha chegado a todas as bases de dados consultadas pelas equipas de segurança, limitando o tempo de resposta. Decidir antes de o ataque chegarQuando uma falha crítica surge perto do fim de semana, as organizações precisam de avaliar a exposição, identificar sistemas afetados e aplicar correções ou medidas temporárias antes da exploração generalizada. André Batista descreveu este esforço como “uma corrida contra o tempo”, salientando que os atacantes podem procurar indiscriminadamente sistemas vulneráveis na Internet. Num episódio acompanhado pela Ethiack, a equipa comunicou uma vulnerabilidade crítica a um cliente numa sexta-feira. A correção não foi aplicada e, no sábado, a organização acabou afetada pela exploração massificada. O exemplo reforçou a necessidade de rever processos de decisão, já que “tem que haver uma decisão realmente mais rápida”. Para reduzir o volume de alertas, defendeu a prioridade às vulnerabilidades graves, exploráveis remotamente e presentes em software muito utilizado. Conhecer os sistemas expostos à Internet é determinante, porque “devemos tentar focar naquilo que é mais importante” e concentrar recursos de forma mais eficaz nas falhas mais suscetíveis de exploração. A IA também pode reforçar a defesaPerante a aceleração dos ataques, André Batista recomendou utilizar a própria IA para descobrir falhas antes dos atacantes, sem abandonar medidas fundamentais como segmentação, autenticação multifator, formação e atualização de sistemas. Também considerou necessário preparar as equipas para mais incidentes e simular crises simultâneas, uma vez que “a segurança tradicional não está a acompanhar a velocidade das novas ameaças”. O aumento das capacidades ofensivas levanta ainda um dilema sobre o acesso aos modelos. Uma disponibilização sem limites pode facilitar abusos, mas restrições excessivas podem concentrar a tecnologia num número reduzido de entidades. Para André Batista, “nós precisamos aqui de ter um equilíbrio”, preservando a utilização legítima da IA sem ignorar os riscos para a segurança. |