2026-10-19
A Claranet Portugal apresentou, na IT Security Conference 2026, o caso de sucesso da Associação Portuguesa de Seguradores, que partilhou com a audiência a experiência de adaptação às exigências do DORA, com destaque para a gestão integrada do risco e a reutilização de evidências de conformidade
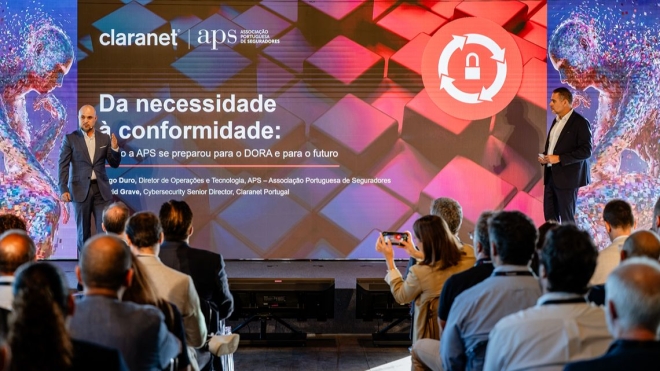
David Grave (à esquerda), da Claranet Portugal, e Hugo Duro (à direita), da Associação Portuguesa de Seguradores, durante a IT Security Conference 2026, em Lisboa
|
Como é que as organizações podem medir a sua capacidade de preparação? Foi com este desafio em vista que David Grave, Cybersecurity Senior Director da Claranet Portugal subiu ao palco da IT Security Conference 2026, acompanhado por Hugo Duro, Diretor de Operações e Tecnologia da Associação Portuguesa de Seguradores (APS), para partilharem a jornada do organismo na abordagem integrada da gestão de risco e da conformidade regulamentar. Segundo David Grave, apesar de muitas organizações disporem de tecnologias, processos e documentação, a informação encontra-se frequentemente distribuída por diferentes ferramentas e sistemas, obrigando à repetição de procedimentos sempre que surge uma auditoria ou um novo referencial. É neste âmbito que surge a abordagem 360 Security Compliance da Claranet Portugal, que consiste na integração entre processos, tecnologia e requisitos regulamentares, assente num processo de consultoria com o objetivo de acompanhar as necessidades específicas das organizações. “Não é uma ferramenta que se instala; é um processo consultivo, alavancado em cima de uma plataforma que evolui com o cliente, com o mercado e com os normativos”, esclareceu o Senior Director. Preparar para as exigências regulatóriasDo lado da APS, Hugo Duro revelou que a associação já tinha implementado boas práticas de segurança e iniciado um processo de adoção da norma ISO 27001 quando começaram a surgir os desafios associados ao DORA. No entanto, parte dos controlos encontravam-se ainda suportados por documentação dispersa. “Procurámos esta abordagem holística para permitir dar resposta não só à regulamentação que existia na altura, mas também àquela que poderia vir a existir no futuro”, explicou o responsável. A solução apresentada pela Claranet Portugal assentava no princípio Map Once, Comply Many, o que permitia, desde logo, definir e mapear controlos de segurança uma única vez, estabelecendo correspondências com diferentes referenciais regulamentares. Neste caso, a componente de consultoria desempenhou um papel importante na implementação. “Não sentimos um grande sobressalto, ou seja, sentimos que estávamos preparados”, afirmou o responsável, destacando que, aquando da aplicação do DORA, a associação já desenvolvido parte significativa do trabalho necessário para conseguir responder às exigências dos associados Avaliação dos fornecedores como principal desafioUm dos aspetos centrais da apresentação foi a avaliação do risco associado aos fornecedores TIC, uma das dimensões abrangidas pelo DORA. “Nós já tínhamos matrizes para avaliação de fornecedores de TIC, muito assentes em folhas Excel, e sentimos que isso, na prática, não nos transmitia confiança”, reconheceu Hugo Duro. A abordagem implementada permitiu estabelecer relações entre os serviços prestados pelos fornecedores, os ativos tecnológicos, os processos críticos e os riscos associados. Esta capacidade de mapeamento, referiu o responsável, permitiu não só compreender melhor as dependências operacionais, mas também integrar a informação nos planos de continuidade de negócio e de resiliência. A mudança refletiu-se também na capacidade de resposta aos pedidos de evidências das seguradoras associadas: “naquilo que, muitas vezes, demorávamos a conseguir dar respostas e a criar evidências, passámos a conseguir ter uma visão muito mais em tempo real”. Para lá da regulaçãoUm dos elementos particulares deste projeto é o facto de a APS não estar diretamente abrangida pelo DORA, ao contrário das seguradoras que representa. Ainda assim, através da plataforma de interoperabilidade Segurnet, a associação presta serviços que suportam funções consideradas essenciais e/ou críticas para alguns associados. Consequentemente, as exigências regulamentares aplicáveis às seguradoras refletem-se também na avaliação dos seus fornecedores de serviços tecnológicos. Hugo Duro explicou que esta realidade facilitou a decisão de investimento, uma vez que os responsáveis das seguradoras representadas na estrutura de governação da Segurnet já enfrentavam os desafios associados ao regulamento. Este foi um dos drivers que justificou a decisão de investimento. “Cedo se percebeu que era fundamental que a APS desse esse passo”, sublinhou Hugo Duro. Mais confiança para novas auditoriasQuestionado por David Grave sobre a capacidade da APS para responder a futuras auditorias e alterações regulamentares, Hugo Duro considerou que a organização se encontra atualmente numa posição mais favorável do que em 2024, no arranque do projeto. O responsável reconheceu que, inicialmente, os requisitos de conformidade eram encarados sobretudo como uma carga burocrática, sem benefícios operacionais evidentes. No entanto, relembrou, a implementação da abordagem integrada permitiu transformar parte do esforço numa base reutilizável de controlos e evidências. Para Hugo Duro, a principal diferença face a 2024 está na confiança com que a APS encara agora os próximos desafios regulamentares. “Temos uma base, temos um conjunto de controlos e respetivas evidências”, salientou, sublinhando que, perante novas exigências, a associação já não terá de começar o trabalho do zero. “O trabalho com a APS foi feito em cima de quatro módulos – Auditoria, Risk Navigator, Asset Manager e Supply Chain Manager. A nossa plataforma é composta por 11 módulos, mas não é preciso trabalhar em todos; é preciso começar por aquilo que mais dói à organização”, explicou David Grave. Na reta final da apresentação, o responsável da Claranet Portugal reiterou que o objetivo da abordagem apresentada pela Claranet Portugal passa por evitar a duplicação de trabalho e permitir que a informação recolhida seja reutilizada em diferentes processos de conformidade. |
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”